株式会社 Authlete(オースリート、本社:東京都千代田区、代表取締役:川﨑貴彦、以下 Authlete)は、コインチェック株式会社(本社:東京都渋谷区、代表取締役:蓮尾聡、井坂友之、以下コインチェック)に、弊社の OAuth・OpenID Connect(OIDC)バックエンドサービス「Authlete」をご採用いただいたことをお知らせします。
東証プライム市場上場マネックスグループ株式会社、米 NASDAQ 上場 Coincheck Group N.V. のグループ企業であるコインチェックは、個人向け暗号資産取引サービス「Coincheck」、法人や機関投資家の暗号資産取引・保管を支援する「Coincheck Prime」、事業法人向けにクリプト関連ビジネスを支援する「Coincheck Partners」を展開しています。
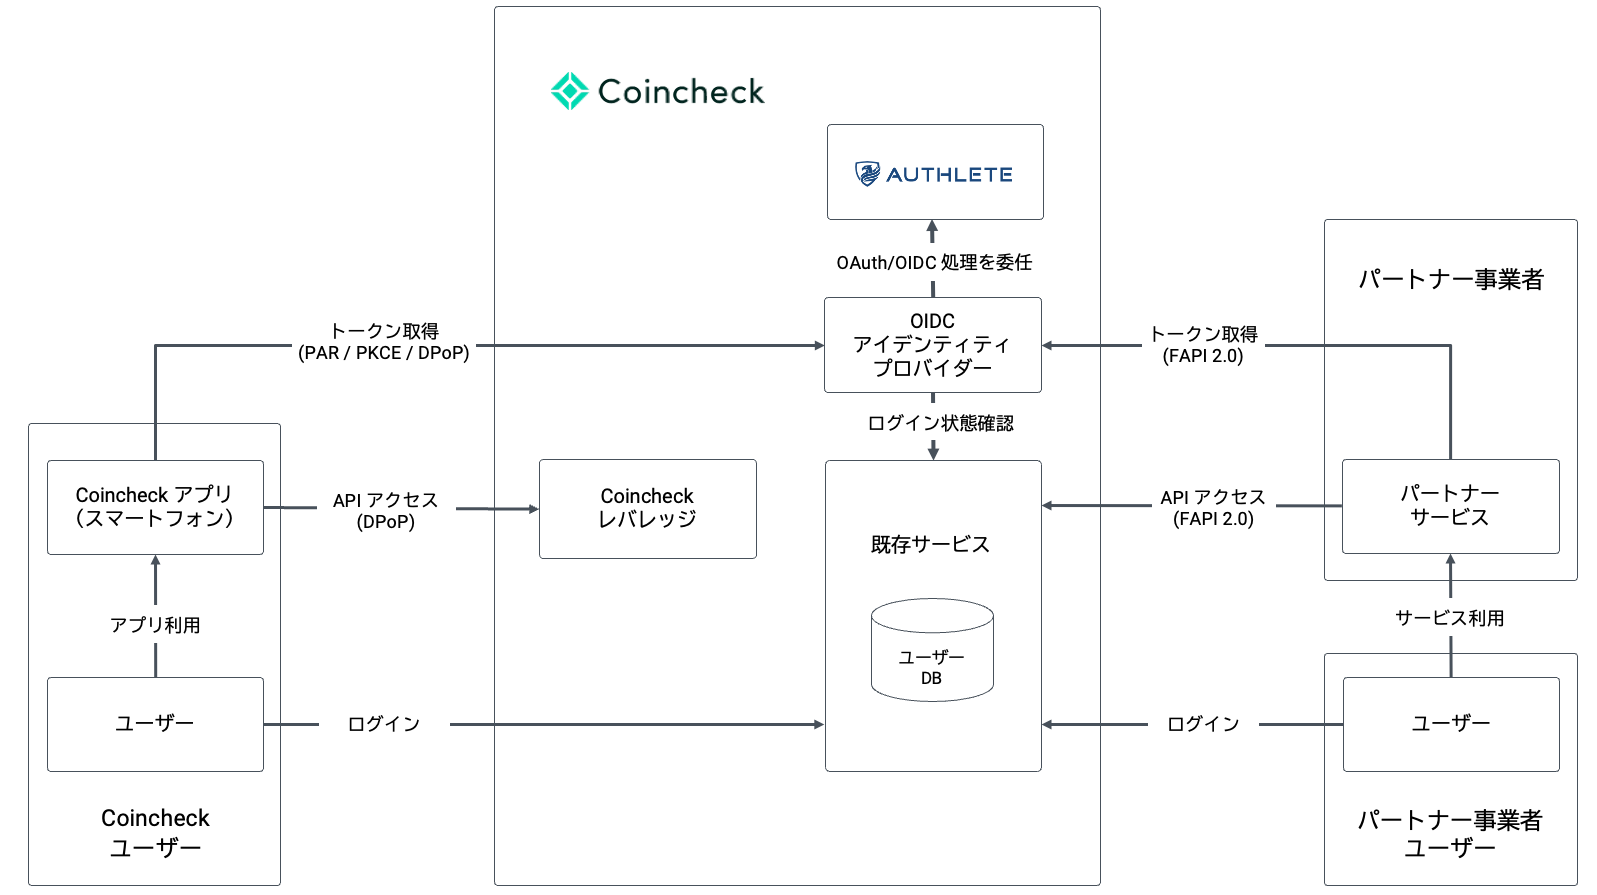
今回、コインチェックは新たに立ち上げた「Coincheck レバレッジ」とスマートフォンアプリとのセキュアな連携を実現すべく、OAuth/OIDC に準拠したアイデンティティプロバイダー(IdP)の開発にあたり、Authlete を採用。既存の認証画面やユーザー基盤を活かしながら、高度なセキュリティを実現する「FAPI 2.0」にも対応した IdP を短期間で自社構築しました。
コインチェックは、国内最大級の顧客基盤を土台に収益源の多様化を進めています。その一環であるサービス拡充の加速には、セキュアで拡張性の高い IdP 基盤が不可欠でした。スマートフォンアプリ向け OAuth 2.0認可のセキュリティ強化に欠かせない「PKCE ※1」「PAR ※2」「DPoP ※3」といった拡張仕様への対応に加え、複数の外部パートナー事業者への API 提供においては、金融グレードのセキュリティ標準「FAPI 2.0」への適合が事業成長の前提になると同社は認識していました。
内製化を基本方針とする同社は、IdP の開発・運用についても、当初はスクラッチ開発による完全自社構築の可能性を模索。しかし、実装の難易度や最新仕様に追随し続ける運用の負担を考慮すると、自社リソースのみでの対応は容易ではありませんでした。また、オープンソースソフトウェア(OSS)である Doorkeeper を用いた開発も検討したものの、PAR や DPoP、FAPI といった最新標準をサポートしておらず、不足する機能を独自に拡張・保守することは極めて困難であると結論づけました。
これらの検討を経て、同社は自社開発の方針を転換し、高度な OAuth/OIDC 処理に対応する外部ソリューションの導入を決定しました。
OAuth/OIDC 処理を担う外部ソリューションの選定にあたり、同社は以下の要件を重視しました。
コインチェックは、Authlete と Ory Hydra、Auth0、Amazon Cognito を比較検討した結果、難易度の高い OAuth/OIDC のプロトコル処理とトークン管理を Authlete に委ね、IdP 本体を自社構築する方針を選択しました。Authlete が要件を満たしたことに加え、コインチェックは以下の点を評価しました。
コインチェックは、Authlete を基盤とする IdP を6ヶ月で構築し、2026年9月に運用を開始しました。連携サービスの第一弾となった Coincheck レバレッジにおいては、スマートフォンアプリとの API 連携が、最新の OAuth セキュリティプラクティス(適用指針)に準拠した形で実現されており、安心・安全なサービスの提供に貢献しています。
「IdP と認可サーバーの実装方式として、Doorkeeper をはじめとする OSS や、Auth0・Amazon Cognito などのフルマネージドサービスを比較検討しました。しかし、OSS では DPoP や FAPI 2.0 といった最新セキュリティ仕様への対応に課題があり、フルマネージドサービスは当社の既存認証基盤との統合に課題がありました。
Authlete は OAuth/OIDC の複雑なプロトコル処理とトークン管理を API として提供するため、既存のユーザー情報や認証機能を活かしながら、最新の OIDC 規格に準拠した IdP を自社で構築できる点を高く評価しました。
今回構築した IdP は、まず社内向けサービスである Coincheck レバレッジとの連携で実用化しましたが、今後は当社が推進する CaaS(Crypto as a Service)の基盤としても活用していく予定です。
複数の外部パートナー事業者に API を提供していく上で、金融グレードのセキュリティ標準である FAPI 2.0 への準拠は必須となるため、将来の拡張性を見据えた設計ができたことも大きな成果です。セキュリティのコア部分を確実に実装しつつ、開発の柔軟性を保てたことが、今回のプロジェクト成功の鍵だったと感じています。」
※1 PKCE (RFC 7636: ProofKey for Code Exchange by OAuth Public Clients)
※2 PAR (RFC 9126: OAuth2.0 Pushed Authorization Requests)
※3 DPoP (RFC 9449: OAuth2.0 Demonstrating Proof of Possession)
各社さまのユースケースについては、当社ウェブサイトのお客さま事例をご覧ください。