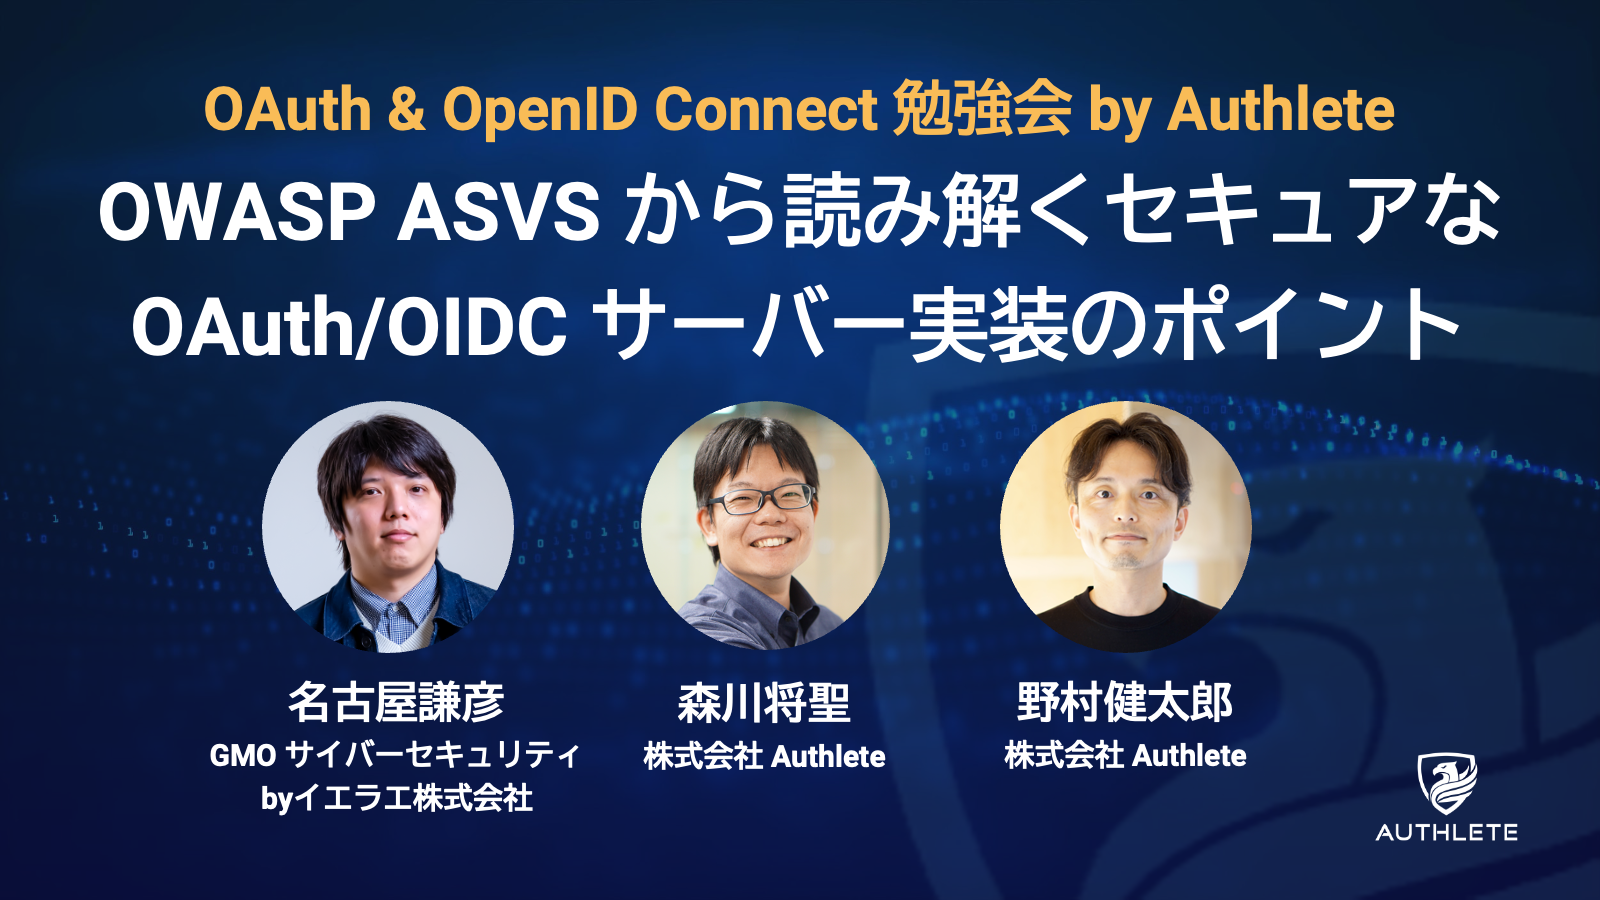
2026年8月27日に主催した勉強会のアーカイブ動画です。「OWASP ASVS」の最新版 ASVS 5.0.0 の V10に記載されている認可サーバー/OpenID プロバイダー要件と OAuth/OIDC クライアント要件のポイントを解説します。
Web アプリケーションのセキュリティ要件を定義した文書「OWASP ASVS (Application Security Verification Standard) 5.0.0」(2025年5月公開)では、OAuth と OpenID Connect (OIDC) に関する要件が独立した章 (V10) として新設されましたが、OAuth/OIDC は仕様が複雑で、設計・実装において判断に迷う場面が多くあります。
この勉強会では、OWASP ASVS の概要、認可サーバー・OpenID プロバイダー実装の視点から、ASVS 5.0.0 V10の認可サーバー・OpenID プロバイダーに関する要件のポイントをご紹介します。また、Authlete を活用してこれらの要件に対応する方法をご説明します。
さらに、GMO サイバーセキュリティ byイエラエ株式会社より名古屋謙彦氏をゲストに迎え、クライアント実装の視点から、OWASP ASVS 5.0.0 V10における OAuth/OIDC クライアント要件を中心にアプリケーション側で担保すべきポイントを実例とともにご紹介いただきます。